Les services de renseignement britanniques, qui réclament davantage de pouvoirs, ne sont pas en mesure d’assurer le suivi de leurs propres données
Le commissaire britannique aux pouvoirs d’enquête, Sir Brian Leveson, a révélé que le GCHQ avait « perdu » des milliers de clés USB susceptibles de contenir des informations sur des personnes qu’il a espionnées.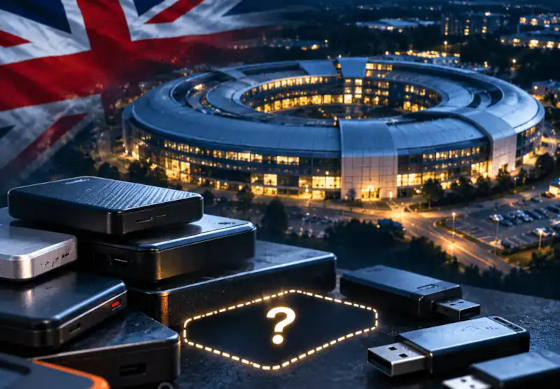
Cette information figure dans le rapport annuel 2025 du commissaire, publié mercredi, 29 octobre, et ces supports de stockage « égarés » ne constituent pas la seule controverse impliquant cette agence, ni d’autres services de renseignement et forces de l’ordre britanniques.
Le rôle du commissaire consiste à superviser la manière dont le gouvernement utilise ses pouvoirs de surveillance, qui lui sont conférés par la loi sur les pouvoirs d’enquête (Investigatory Powers Act, IPA) et qui permettent notamment à l’État de collecter des données de communication en masse et de conserver pendant un an les historiques de connexion Internet de chaque individu.
Or, il s’avère que le GCHQ, l’une des agences ayant accès à cette immense quantité de données, n’est même pas capable de garder la trace de ses propres biens. Le problème des clés USB manquantes est apparu pour la première fois « il y a plusieurs années », a déclaré le commissaire, mais ce n’est que maintenant que le GCHQ a commandé un outil permettant de suivre ses supports de stockage – qui ne sera pas opérationnel avant 2026.
Le GCHQ, quant à lui, assure à tout le monde que le problème est déjà résolu. « Toutes les mesures nécessaires pour remédier à ce problème ont été prises », a déclaré un porte-parole de l’agence de renseignement au journal The Register.
Ce n’est pas la seule révélation inquiétante contenue dans le rapport. Le travail de « détection des cibles » du GCHQ – censé identifier les personnes liées au terrorisme – a fini par signaler cinq personnes totalement innocentes comme suspectes. Cela s’est produit parce qu’une application utilisée par « une partie relativement restreinte du public » se comportait « de manière inhabituelle », ce que les algorithmes de l’agence ont détecté.
Les cinq personnes dont la vie a été bouleversée à la suite de cet incident ont vu leurs téléphones et appareils faire l’objet d’un téléchargement de données, ont été placées en détention dans des ports en vertu de l’annexe 7 de la loi sur le terrorisme, et ont vu leurs données biométriques collectées. « Sans ces renseignements erronés, ces personnes n’auraient presque certainement pas fait l’objet d’un contrôle portuaire », indique le rapport.
Bien qu’il soit reconnu qu’il s’agissait là d’un cas évident d’erreur dans le travail du renseignement, le rapport précise également que « ni le GCHQ ni aucune autre autorité publique, y compris la police, n’ont commis de faute » – et que « les renseignements peuvent parfois être tout simplement erronés ».
Quant aux cinq personnes qui ont été traitées comme des terroristes sans raison, le rapport indique que cette affaire n’a même pas été enregistrée comme une erreur au sens de la loi, et qu’« il n’existe aucun mécanisme permettant d’informer une personne concernée dans ces circonstances ».
Une autre agence de renseignement, le MI5, s’est également livrée à des agissements répréhensibles, révèle le rapport. Dans l’affaire dite « Agent X », l’agence a fourni de faux témoignages à la Haute Cour et au Tribunal des pouvoirs d’enquête. Un agent du MI5 avait confirmé l’identité d’un informateur à un journaliste de la BBC en juin 2020 – mais l’agence a déclaré au tribunal et au tribunal des pouvoirs d’enquête que cela ne s’était pas produit.
Le tribunal a conclu que les avocats spéciaux, la Haute Cour, le tribunal des pouvoirs d’enquête et le commissaire « avaient tous été induits en erreur » – et Sir Brian Leveson a déclaré que « l’affaire de l’Agent X est aussi grave que toutes celles dont j’ai eu à m’occuper en tant que commissaire ».
Une autre illustration de la confiance que le public britannique devrait accorder au travail de ses services de renseignement et de ses forces de l’ordre est venue d’une prison, où les conversations d’un détenu avec son avocat ont été enregistrées parce que l’établissement pénitentiaire avait identifié par erreur l’avocat comme un « contact social ».
Le commissaire a estimé que cela avait « causé un préjudice ou un dommage considérable » – et cet incident, ainsi que d’autres, notamment ceux impliquant l’Agence nationale contre la criminalité, le ministère de la Défense et les services de police d’Irlande du Nord, ont été critiqués dans le rapport.
Ce n’est pas comme si ces agences disposaient d’un bilan exemplaire en matière de compétence et d’intégrité qui justifierait le niveau de confiance qu’elles exigent du public et des plateformes Internet dont elles tentent de briser le chiffrement.
Nous avons récemment rapporté que le gouvernement s’est battu devant le Tribunal des pouvoirs d’enquête pour garder secrète son ordonnance exigeant qu’Apple déverrouille des données iCloud chiffrées. Le tribunal a même estimé que la position du gouvernement consistant à « ni confirmer ni infirmer » cette affaire était « logiquement insoutenable ».
Et puis il y a le cas d’un député travailliste qui a démissionné après qu’il est apparu qu’il avait envoyé un e-mail au Centre national de cybersécurité du GCHQ pour établir un lien entre deux journalistes enquêtant sur son groupe de réflexion et une campagne de désinformation russe.
La loi sur les pouvoirs d’enquête (Investigatory Powers Act), quant à elle, est le texte législatif qui sous-tend le programme de surveillance de masse du Royaume-Uni, et les efforts du gouvernement pour obtenir encore plus de pouvoirs en matière de collecte et de conservation des données des citoyens se poursuivent. Mais le rapport du commissaire aux pouvoirs d’enquête dresse le portrait d’un système qui n’est même pas capable de gérer les données dont il dispose – et auquel on ne peut pas confier davantage.
Les « garanties » mises en place pour prévenir tout abus des pouvoirs conférés par la loi s’avèrent également insuffisantes, puisqu’aucune responsabilité n’est engagée même lorsque des erreurs flagrantes sont commises – et que personne n’est informé d’avoir été victime de ces erreurs.
yogaesoteric
10 novembre 2026